Blog Cybersécurité
Choisir un VPN professionnel n'est pas un arbitrage technique mais une décision de conformité : dès lors que le prestataire ou sa maison-mère relève du droit américain, le CLOUD Act prime sur toute clause contractuelle. Cet article détaille le cadre juridique applicable, propose une grille d'audit fournisseur en quatre critères, examine les dossiers publics des principales offres du marché et évalue les alternatives souveraines, de l'auto-hébergement WireGuard à la qualification SecNumCloud.
Et si la question n'était plus d'empêcher l'intrusion, mais de maîtriser ce qui se passe après ? Longtemps centrée sur la prévention, la cybersécurité doit désormais composer avec un fait acquis : la compromission n'est plus une exception. Le Panorama 2025 de l'ANSSI confirme des attaques longues, marquées par des mouvements latéraux discrets, tandis que l'intelligence artificielle réduit drastiquement le délai entre intrusion et impact. Cet article explore ce basculement d'un modèle fondé sur la prévention vers un modèle fondé sur le contrôle de l'impact.
Les cyberattaques exploitent rarement des techniques inédites : elles ciblent des vulnérabilités présentes depuis des mois, voire des années, dans le système d'information. PME et ETI découvrent souvent ces failles au moment de l'incident, faute d'avoir cherché à les identifier en amont. Décryptage des raisons de ce décalage et des leviers pour l'inverser.
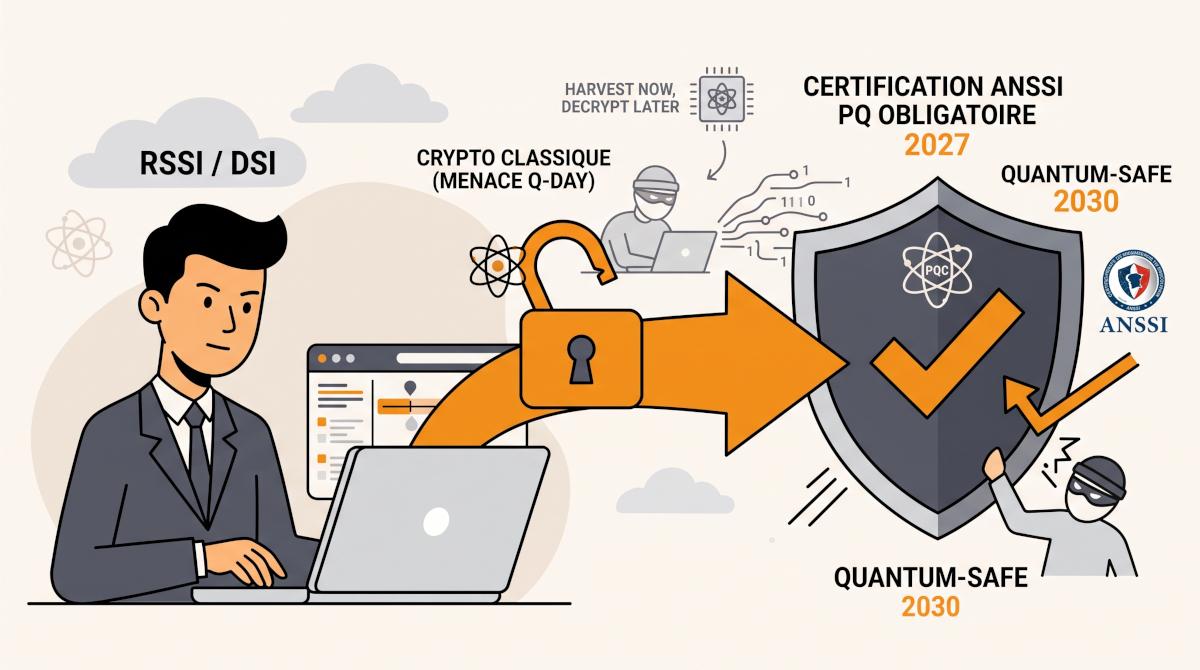
L'ANSSI a fixé un calendrier contraignant pour la cryptographie post-quantique : arrêt des certifications pour les produits non résistants aux ordinateurs quantiques dès 2027, obligation d'achats exclusivement quantum-safe pour les administrations et OIV d'ici 2030. Une bascule réglementaire qui répond à la menace du "harvest now, decrypt later".
Un site fonctionnant comme un moteur de recherche agrège 1,2 milliard de données personnelles de Français — état civil, IBAN, données médicales, plaques d'immatriculation — en croisant sources administratives ouvertes et fuites issues du darkweb. La CNIL juge le dispositif non conforme, une plainte a été déposée, mais le service reste actif et s'est même monétisé.
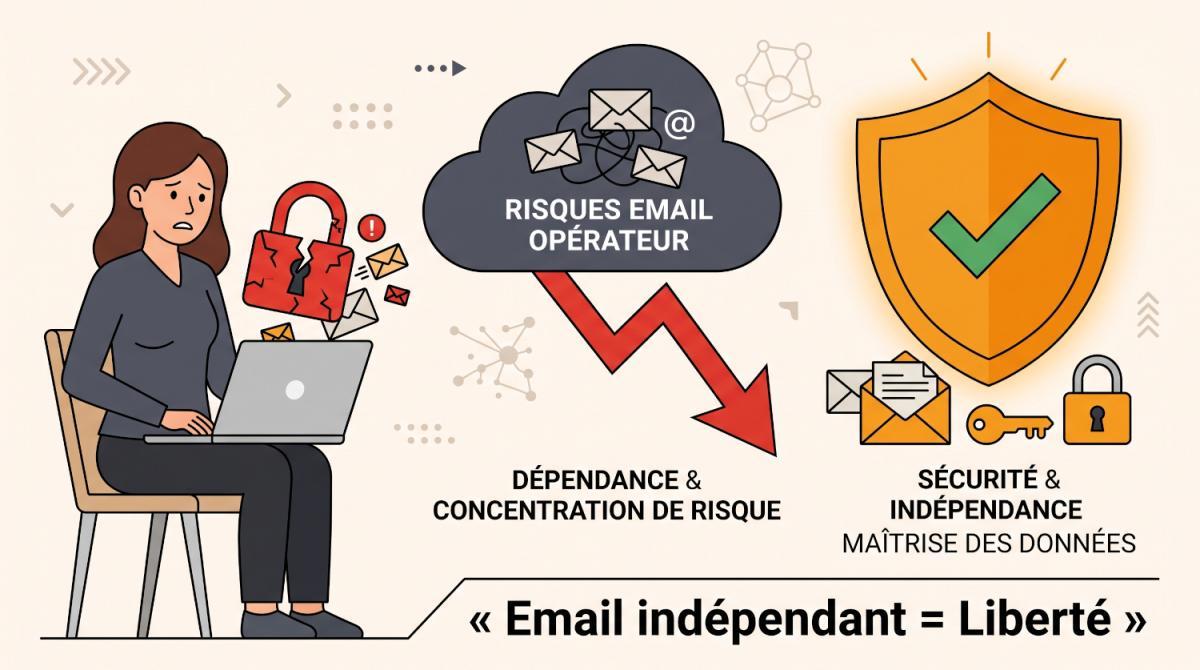
Beaucoup d'utilisateurs conservent, par habitude, l'adresse e-mail fournie par leur opérateur internet. Cette pratique crée pourtant une double dépendance : contractuelle, l'accès à cette messagerie restant soumis aux conditions du fournisseur, et sécuritaire, la boîte mail étant exposée aux mêmes risques que l'ensemble du système d'information de l'opérateur. Plusieurs incidents récents chez les principaux opérateurs français illustrent concrètement ces risques.
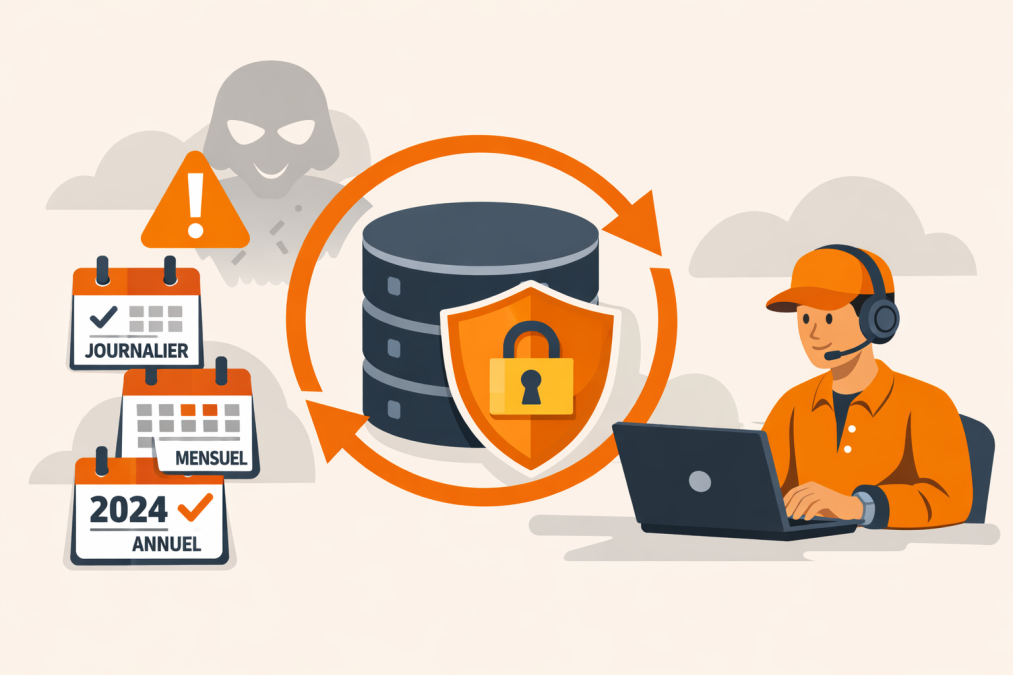
Définir une durée de rétention des sauvegardes ne se limite pas à choisir un schéma “7 quotidiens / 12 mensuels / 7 annuels”. La bonne approche consiste à aligner la rétention sur trois paramètres : vos objectifs de reprise (RPO/RTO), vos obligations de conservation (comptables, fiscales, sociales) et vos risques (rançongiciel, erreur humaine, corruption silencieuse). Cet article propose une méthode pragmatique et des modèles de rétention, en rappelant quand il faut préférer l’archivage légal plutôt que des sauvegardes très longues.
La durée de conservation des journaux (logs) n’est pas qu’un sujet technique : elle doit concilier obligations légales, exigences RGPD, capacité de détection des incidents et maîtrise des risques (stockage, accès illégitime, saturation). Cet article propose une grille simple de rétention par horizons (court / moyen / long terme), avec des repères CNIL (6 à 12 mois, jusqu’à 3 ans si justifié) et des points de vigilance issus d’ISO 27001 et des recommandations ANSSI.
Une sauvegarde n’est utile que si elle est restaurable, protégée et alignée sur les objectifs métier (RPO/RTO). Cet article détaille les bonnes pratiques essentielles (règle 3-2-1, copie hors ligne, chiffrement, tests de restauration, cloisonnement et supervision) pour renforcer la résilience face aux incidents et aux rançongiciels.
Un collectif d’associations relance le débat sur la souveraineté numérique en exhortant particuliers et administrations à abandonner Windows au profit des logiciels libres. Face à la fin programmée du support de Windows 10 et aux coûts induits par un renouvellement prématuré du parc informatique, ces organisations défendent une transition vers GNU/Linux, jugée plus durable, économique et souveraine.